
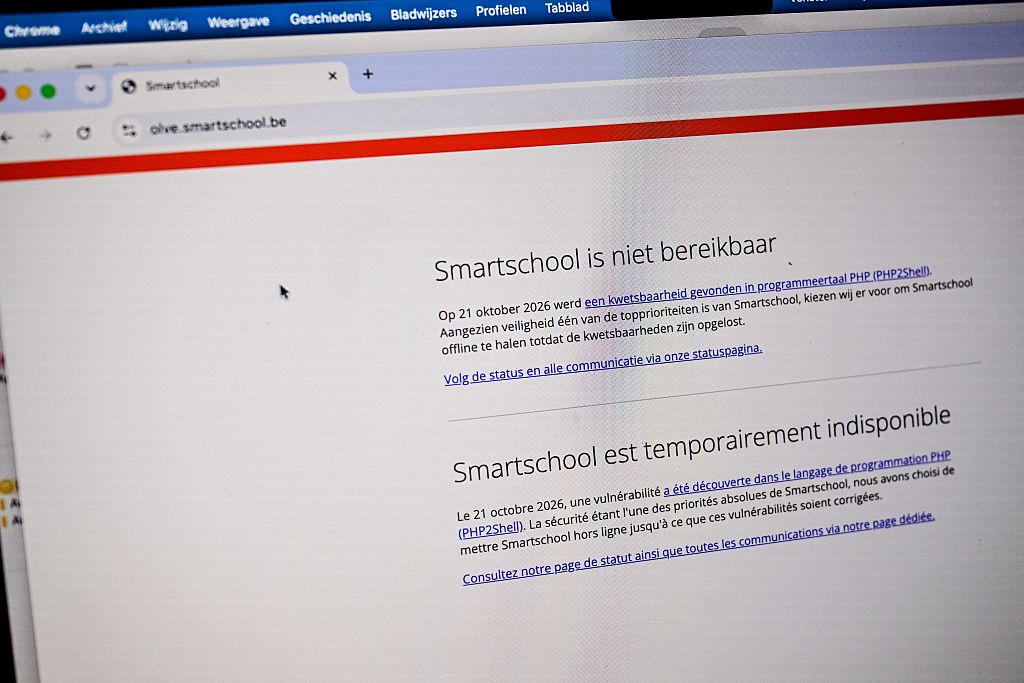
fost-nepal.org – PHP, sebuah teknologi web open-source yang telah ada selama beberapa dekade, hampir menyebabkan gangguan besar di internet pada hari Rabu lalu. Dua kerentanan yang dikenal sebagai PHP2Shell, dengan kode CVE-2026-109618 dan CVE-2026-109619, berhasil dieksploitasi oleh para peneliti yang menemukan cara baru untuk memanfaatkannya. Kerentanan ini memungkinkan akses tanpa otorisasi ke sistem yang menggunakan PHP, termasuk banyak situs web dan server yang terhubung ke internet, tanpa memerlukan kata sandi.
Situasi ini mendorong jutaan orang di seluruh dunia untuk segera memperbarui sistem mereka guna menghindari potensi serangan siber. PHP Foundation, yang memelihara perangkat lunak PHP, merilis patch untuk memperbaiki kerentanan ini dalam waktu singkat setelah penemuan tersebut. Meskipun telah dilakukan penyebaran informasi tertutup kepada perusahaan-perusahaan besar untuk mempercepat perbaikan, peneliti keamanan memperingatkan bahwa masih ada banyak sistem yang belum terpatch dan tetap rentan.
Dalam upaya mitigasi, berbagai sektor, termasuk perbankan, ritel, situs game, dan pemerintah, menutup layanan mereka guna mencegah serangan. Meskipun banyak yang telah mengambil langkah cepat, risikonya belum sepenuhnya teratasi. Peneliti mencatat bahwa serangan yang berhasil mungkin telah terjadi di beberapa tempat sebelum patch dirilis, yang menunjukkan adanya exploitasi yang lebih awal.
Ke depan, banyak pihak khawatir ini bukanlah ancaman terakhir di internet, terutama dengan kemajuan kecerdasan buatan yang dapat menemukan kerentanan baru yang belum teridentifikasi. Dengan 70% situs web menggunakan PHP, dampak dari kerentanan ini bisa bertahan lama, menekankan pentingnya perlindungan yang lebih baik dan penggunaan teknologi yang lebih aman.